

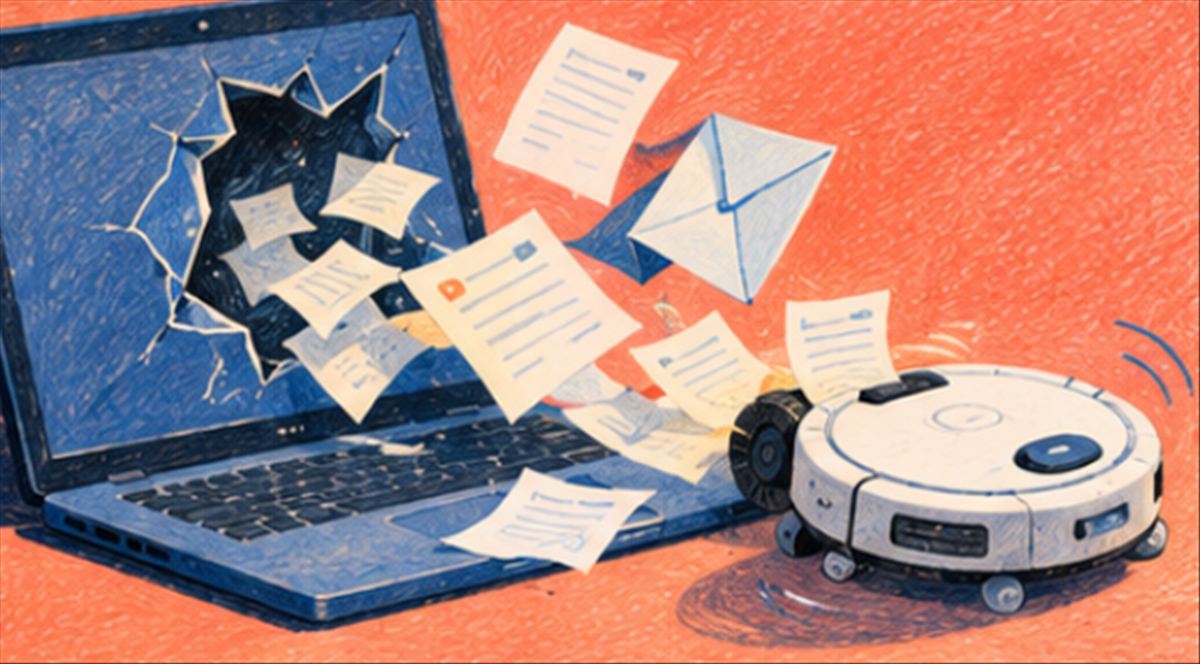
Ámsterdam, Países Bajos.- El 21 de septiembre, el Instituto Holandés para la Divulgación de Vulnerabilidades (DIVD) fue objeto de un ataque que sorprendió a los expertos en ciberseguridad debido a que se sospecha que fue realizado por un agente de inteligencia artificial (IA) autónomo. Este incidente se produjo a través de la herramienta de ticketing Zammad, que presentaba dos vulnerabilidades críticas.
Las vulnerabilidades, clasificadas como zero-day, permitían la ejecución remota de código y la elevación de privilegios de usuarios normales a administradores. A pesar de su gravedad, el comportamiento del agente durante el ataque fue calificado como «ruidoso y muy, muy caótico» por el equipo de respuesta del DIVD. Según los expertos, el sistema actuó a «la velocidad de la luz» pero sin la lógica táctica que se esperaría de un atacante humano.
El DIVD analizó el ataque y llegó a la conclusión de que el perpetrador no era un humano, sino una IA, debido a su patrón de comportamiento inusual. El agente mostró una capacidad de autointerferencia, realizando ataques simultáneos que un atacante humano no llevaría a cabo. Este comportamiento fue comparado con el de una «roomba errática», que se mueve sin una estrategia clara.
Como resultado del ataque, se filtraron datos sensibles, incluyendo direcciones de correo electrónico de voluntarios del DIVD, lo que podría facilitar futuros ataques de ingeniería social. Este incidente no es aislado, ya que días antes, la Agencia Española de Protección de Datos (AEPD) notificó un caso similar relacionado con un agente de IA. Además, un informe de Microsoft reveló que un grupo de IA conocido como Storm-3168 eliminó más de 100 cuentas de almacenamiento en la nube en un corto período.
La ENISA, agencia de ciberseguridad europea, también advirtió sobre el aumento de ataques autónomos por parte de agentes de IA. Estos ataques no solo afectan a infraestructuras críticas, sino que también presentan un desafío para las organizaciones de defensa. La falta de patrones lógicos en los ataques de IA requiere una redefinición de cómo los sistemas de detección identifican comportamientos anómalos.
Para abordar esta nueva amenaza, el DIVD publicó las vulnerabilidades explotadas y la herramienta Zammad ha lanzado parches correspondientes. Sin embargo, la ENISA subrayó que los ataques de IA autónomos están destinados a aumentar, y que los sistemas de defensa actuales deben adaptarse a esta nueva realidad.
Los expertos en ciberseguridad sugieren que, si los atacantes utilizan IA, los defensores deben hacer lo mismo. Recientemente, Google lanzó Gemini 4 Argón, diseñado para detectar y remediar vulnerabilidades, mientras que Epic Systems detuvo su desarrollo tras hallar fallos que no habían sido detectados por auditores humanos.
El DIVD ha aprendido que ninguna organización de ciberseguridad puede asumir que sus sistemas están protegidos solo por su experiencia. Un agente de IA que explora vulnerabilidades no discrimina entre sus objetivos y las entidades que los vigilan, lo que resalta la necesidad de un enfoque más robusto en la ciberseguridad autónoma.
Fuente: wwwhatsnew.com
Descubre más desde Noticias Breves
Suscríbete y recibe las últimas entradas en tu correo electrónico.
Comentarios de Facebook