

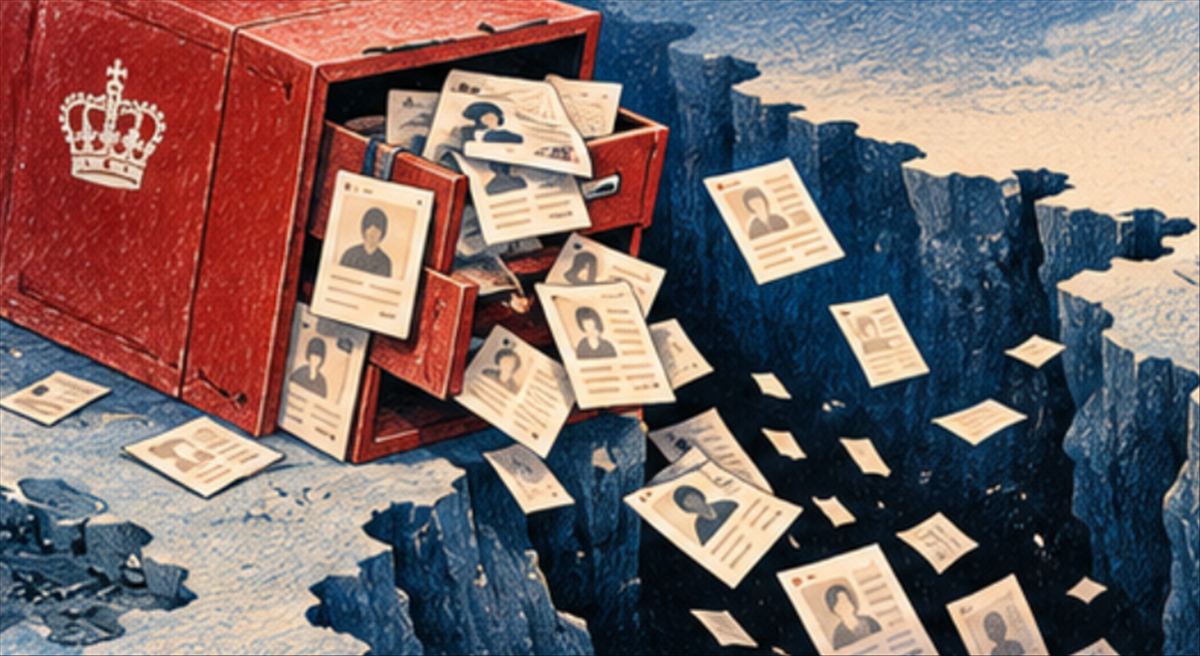
El gobierno danés confirmó el 5 de octubre que su base de datos central de ciudadanos fue comprometida y que la mayor parte de sus contenidos fue robada. La brecha afecta a 8 millones de personas, incluidas residentes en el extranjero y fallecidos, y es el mayor incidente de ciberseguridad en la historia del país, según la ministra de Tecnología, Christina Egelund.
La información sustraída incluye nombres completos, direcciones y números de seguridad social daneses. El gobierno no ha identificado al responsable.
El CPR, siglas de Central Person Register, es el registro de identidad central de Dinamarca y contiene datos de toda la ciudadanía actual, además de décadas de historial. El sistema reúne 11 millones de registros, entre ellos personas fallecidas y residentes que dejaron el país hace años.
Con una población actual de alrededor de 6 millones de personas, prácticamente todos los ciudadanos vivos del país figuran entre los datos comprometidos. A diferencia de una base de contraseñas o de clientes, el número del CPR no puede reasignarse.
El gobierno danés confirmó que el acceso no autorizado se obtuvo «abusando del acceso legítimo de una empresa danesa al sistema CPR». Según la información disponible, la entrada se produjo a través de esa empresa intermediaria y no mediante un ataque frontal a los sistemas del Estado.
La brecha ocurrió en septiembre, pero no fue detectada hasta el 2 de octubre, lo que dejó una ventana de tres semanas de operación sin detectar.
Dinamarca, como miembro de la Unión Europea, activa con este caso el Reglamento General de Protección de Datos, que obliga a notificar e investigar lo ocurrido. Las autoridades danesas de protección de datos deberán revisar si los organismos responsables cumplieron con los estándares de seguridad.
La exposición del CPR plantea además un problema de fondo sobre el modelo de acceso delegado a registros civiles digitalizados. En Dinamarca, ciertas empresas privadas tienen acceso autorizado al sistema para verificar la identidad de sus clientes con la administración.
El número del CPR combina la fecha de nacimiento con un código único y se usa en prácticamente todas las interacciones con el Estado y con muchas empresas privadas. Una vez comprometido, puede facilitar fraude de identidad, suplantación y phishing dirigido durante años.
Para los afectados, el margen de acción es limitado: monitorizar el historial crediticio, activar alertas de uso del CPR cuando sea posible y extremar precauciones ante intentos de phishing personalizados. Egelund no dio instrucciones concretas más allá de mantenerse informados.
El gobierno danés no ha ofrecido más detalles sobre la empresa involucrada ni sobre cuántos datos podrían estar ya circulando.
Fuente: tecnologia
Descubre más desde Noticias Breves
Suscríbete y recibe las últimas entradas en tu correo electrónico.
Comentarios de Facebook